Software de detección de amenazas internas para equipos de seguridad
Detecta comportamientos de riesgo antes de que se conviertan en un incidente, no después de un informe de brecha.






El riesgo interno aparece cuando el daño ya está hecho
Los accesos no autorizados, las infracciones de políticas y los comportamientos de riesgo pasan desapercibidos hasta que se convierten en incidentes.

Puntos ciegos hasta que es demasiado tarde
Los comportamientos negligentes y malintencionados pasan desapercibidos si no cuentas con detección de amenazas internas en tiempo real.

Señales de riesgo ocultas entre el ruido
Los paneles de las suites de seguridad, pensados para equipos de SIEM y DLP, ocultan la actividad de riesgo que tu equipo realmente necesita ver.

Registros de auditoría basados en suposiciones
Los registros manuales y las capturas de pantalla dispersas rara vez se sostienen cuando un auditor o tu junta directiva piden pruebas.
Detecta el riesgo antes de que escale
Detección de amenazas internas diseñada para señalar riesgos en tiempo real
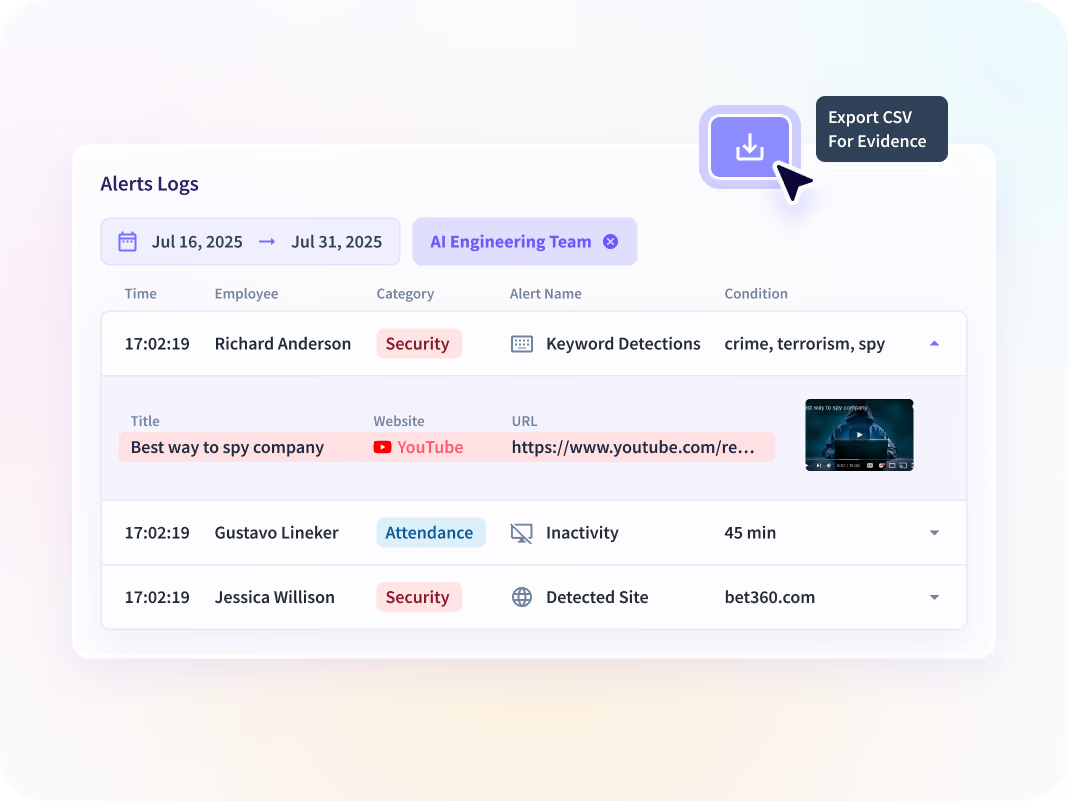
Insightful captura accesos no autorizados, comportamientos de riesgo e infracciones de políticas en el momento en que ocurren.
Alertas en tiempo real que detectan el riesgo al instante
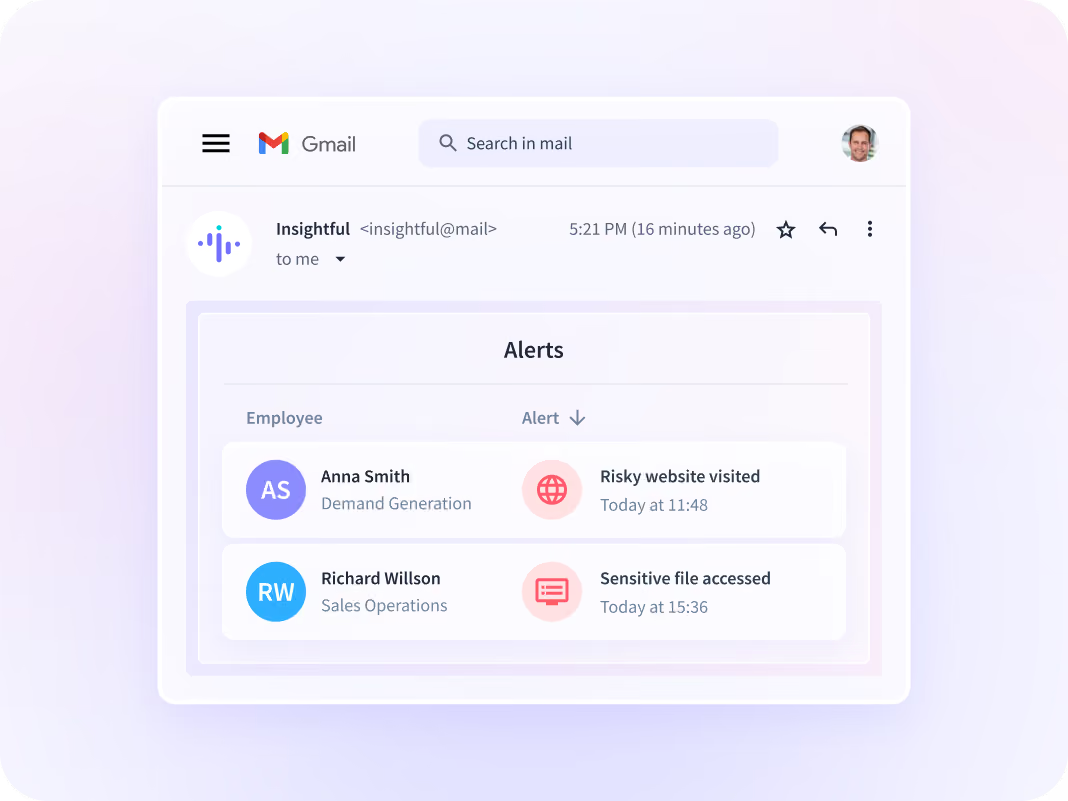
Las alertas instantáneas por correo electrónico y dentro de la app señalan comportamientos negligentes o malintencionados en el momento en que ocurren.
- Detecta palabras clave de riesgo en las comunicaciones de toda la organización
- Señala al instante el uso no autorizado de apps y sitios web
- Detección de amenazas internas conforme a SOC 2, ISO 27001 y HIPAA
Identificación de riesgos tipo UEBA, sin nuevas herramientas
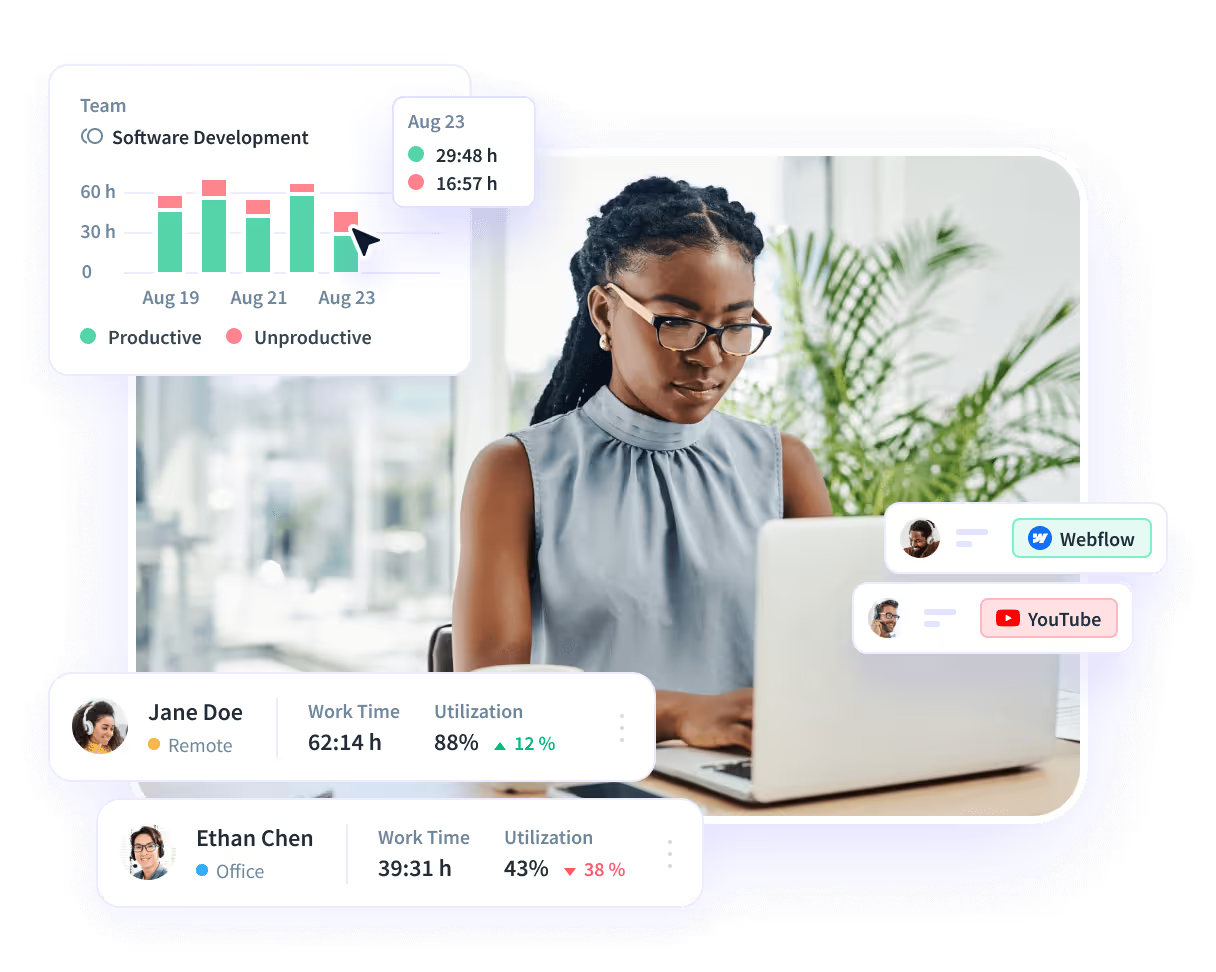
Un panel de resumen de alertas consolida la actividad señalada y la desglosa por usuario y equipo.
- Recibe alertas sobre infracciones de políticas, personalizadas según tus reglas
- Revisa capturas de pantalla en tiempo real activadas por alertas
- Vitality Medical confía en su equipo y puede validar esa confianza
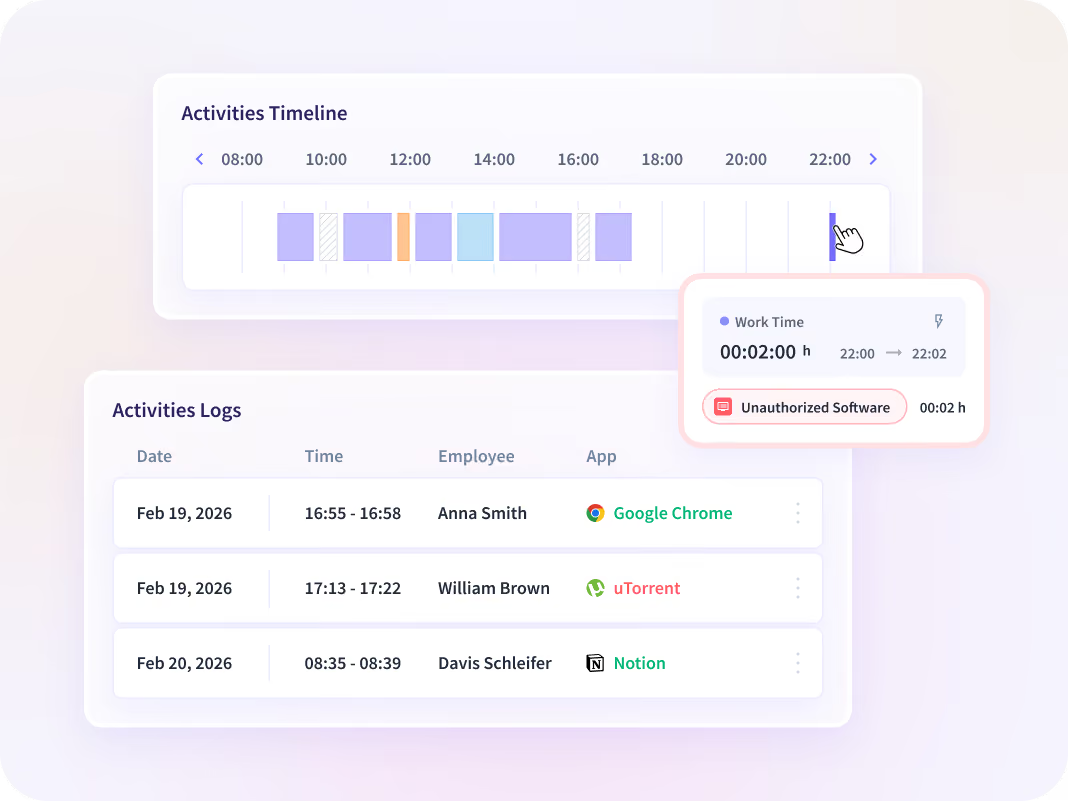
Informes de auditoría diseñados para investigadores
Los registros de actividad detallados y la evidencia forense dan a los auditores exactamente lo que necesitan para reconstruir los hechos.
- Convierte los registros de actividad en evidencia digital cuando la necesites
- Realiza investigaciones exhaustivas con análisis forense de TI
- Permite a los auditores reconstruir y analizar la evidencia
Mira la detección de amenazas internas en acción
Diseñado para la detección de riesgos, el cumplimiento y la escala
Más allá de la detección de amenazas internas, Insightful te da las integraciones, la seguridad y la velocidad para implementarlo con confianza.
Más de 50 integraciones con otras herramientas
Conecta tu cuenta de Insightful con Jira, Asana, HRIS y plataformas de nómina sin configuraciones adicionales.
Seguridad de nivel empresarial
Cumple con SOC 2, ISO 27001, HIPAA y RGPD, con datos cifrados de extremo a extremo.

Implementación ligera
Ponlo en marcha por tu cuenta en horas, con las mismas funciones en Windows, macOS y Linux.

Riesgo interno sin precios de suite de seguridad
La detección de amenazas internas es un complemento de 4 USD por usuario al mes, no un presupuesto dedicado a una suite de seguridad.
Con la confianza de equipos, desde startups hasta empresas Fortune 500
Mercor escaló a más de 30 000 contratistas sin perder millones por fraude laboral, usando Insightful para mantener la visibilidad mientras crecía.


Software de monitoreo de empleados galardonado
Insightful es utilizado a diario por más de 210 000 personas en empresas de todo el mundo y genera resultados concretos en más de 5000 organizaciones. Insightful cumple con SOC 2, ISO 27001, HIPAA, RGPD, CCPA y PCI DSS, con una disponibilidad superior al 99,9 %.
reconocido por visibilidad, cumplimiento e inteligencia de la fuerza laboral.



Deja de adivinar dónde está el riesgo
Únete a los equipos de seguridad y cumplimiento que convierten los comportamientos de riesgo en alertas en tiempo real y evidencia lista para auditorías.
Preguntas frecuentes sobre el software de detección de amenazas internas
El software de detección de amenazas internas identifica comportamientos negligentes o malintencionados en tiempo real. Esto incluye accesos no autorizados, uso de apps y sitios web de riesgo e infracciones de políticas, y permite a los equipos de seguridad y TI señalar e investigar los riesgos antes de que se materialicen.
Las suites completas de DLP y EDR están diseñadas para bloquear y poner en cuarentena la actividad a nivel de red y endpoint, como parte de una implementación más amplia de seguridad. En cambio, el software de detección de amenazas internas de Insightful señala los comportamientos de riesgo mediante alertas en tiempo real, notificaciones de infracciones de políticas y evidencia lista para auditorías, para que tengas supervisión del riesgo interno sin implementar una suite de seguridad completa.
Los administradores eligen la implementación visible u oculta por dispositivo o por equipo. El modo visible muestra a los empleados un indicador permanente en pantalla; el modo oculto funciona sin él y suele usarse en investigaciones de seguridad o casos de protección de activos.
No. Insightful usa un agente ligero en segundo plano, diseñado para consumir un mínimo de CPU y ancho de banda (apenas 100 KB cada 10 minutos sin capturas de pantalla), por lo que no afectará de forma notable el rendimiento de los dispositivos.
Todos los datos se cifran con AES-256 en reposo y TLS 1.2 en tránsito, e Insightful cumple con SOC 2, ISO 27001, HIPAA, RGPD, CCPA y PCI DSS. El acceso basado en roles garantiza que solo los equipos adecuados vean los datos de actividad subyacentes.


